Etykiety
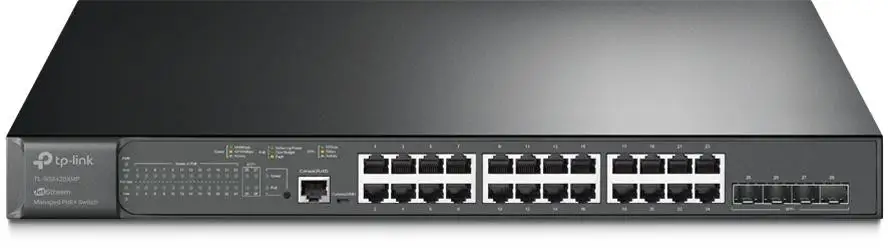
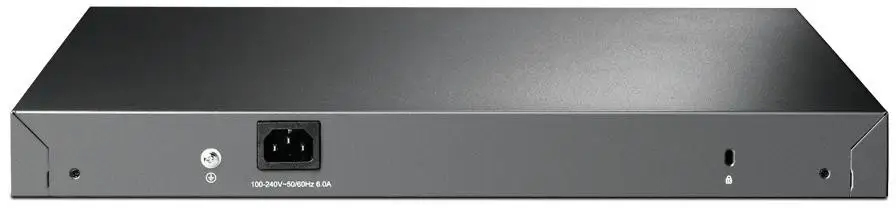
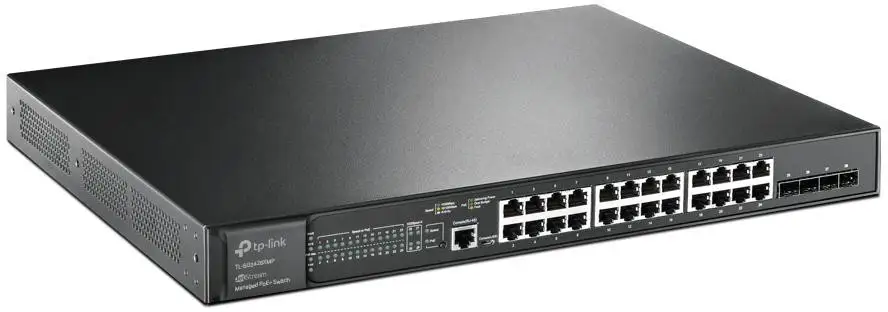
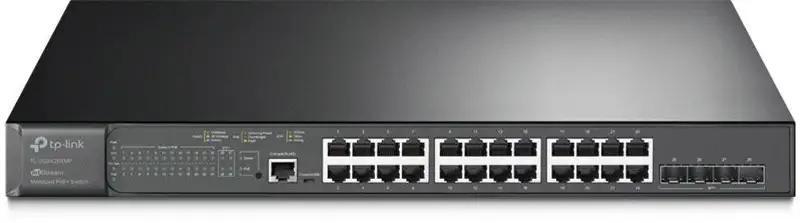
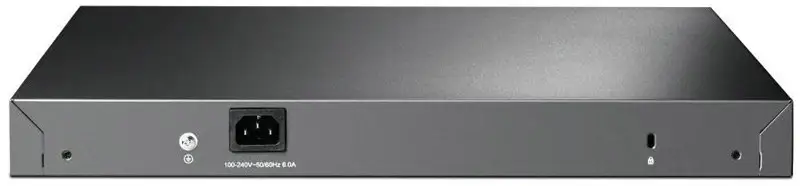
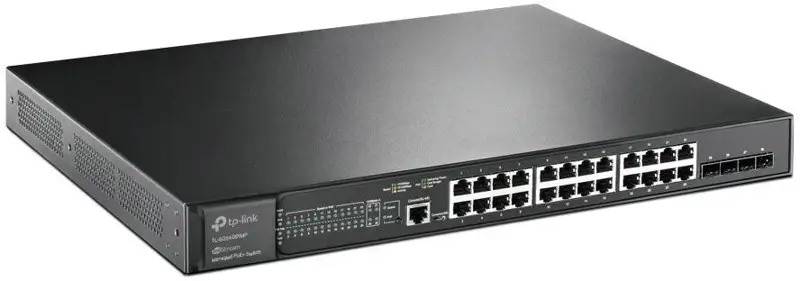


Switch Tp-link TL-SG3428XMP
Wystaw opinię o produkcie


Koszty dostawy wybranego produktu
Cena dostawy dotyczy tego produktu (w wybranym wariancie - jeśli dotyczy). Może się ona zmienić po dodaniu innych produktów do koszyka.
Ceny podane bez kosztów dostawy.
Ceny podane bez kosztów dostawy.
Kod produktu: 28108
Zapytaj o produkt

Administratorem danych osobowych jest VirtualEye. Przetwarzamy je w celu przesłania odpowiedzi na zapytanie. Więcej informacji dotyczących przetwarzania danych osobowych znajduje się w polityce prywatności.
Udostępnianie karty produktu


Opis
Koszty dostawy
Opinie
Produkty powiązane
Switch zarządzalny TP-Link TL-SG3428XMP
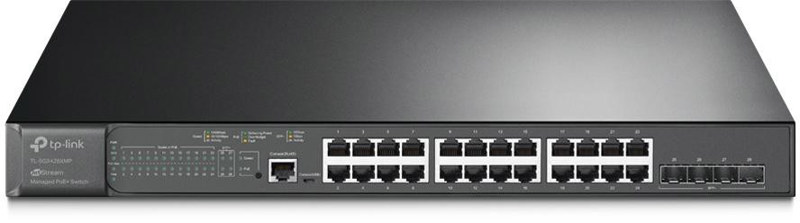
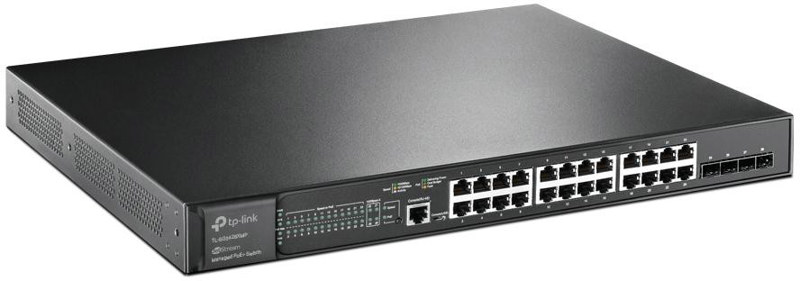
TP-Link TL-SG3428XMP to zarządzalny przełącznik sieciowy do montażu w szafie Rack, wyposażony w 24 porty Gigabit Ethernet z obsługą 802.3at+ oraz 4 gniazda SFP+ 10 Gb/s. Urządzenie oferuje funkcje warstwy L2, L2+ i wybrane możliwości L3, w tym statyczny routing, DHCP Server, DHCP Relay, rozbudowaną obsługę VLAN, ACL oraz mechanizmy kontroli dostępu.
Dzięki budżetowi PoE wynoszącemu 384 W przełącznik może zasilać urządzenia sieciowe zgodne ze standardami 802.3af/at bez konieczności stosowania oddzielnych zasilaczy przy każdym odbiorniku. Zarządzanie może odbywać się lokalnie przez GUI, CLI, port konsolowy, Telnet, SSH i SNMP, a także centralnie z wykorzystaniem kontrolerów Omada.
Model: TL-SG3428XMP
SKU: 28108
EAN: 1210002611619
Kategoria: Urządzenia sieciowe > Switche > Zarządzalne
Najważniejsze korzyści
- Zasilanie urządzeń przez Ethernet – 24 porty PoE+ zgodne ze standardami 802.3af/at oferują do 30 W na port, przy łącznym budżecie 384 W.
- Szybkie połączenia uplink – 4 gniazda SFP+ 10 Gb/s umożliwiają podłączenie szybkich łączy światłowodowych lub sieciowych uplink.
- Wysoka wydajność przełączania – przepustowość przełączania 128 Gb/s i szybkość przekierowań 95,23 Mpps pozwalają obsługiwać rozbudowany ruch sieciowy.
- Elastyczna segmentacja sieci – obsługa do 4000 grup VLAN, VLAN 802.1Q, Voice VLAN, QinQ, MAC VLAN i Private VLAN ułatwia organizację ruchu.
- Rozbudowane zabezpieczenia – ACL, 802.1X, Radius, IP-MAC-Port Binding, DHCP Snooping, ARP Inspection, Port Security i DoS Defend wspierają kontrolę dostępu.
- Zarządzanie lokalne i centralne – urządzenie obsługuje GUI, CLI, SNMP oraz kontrolery sprzętowe, programowe i chmurowe Omada.
Zastosowanie
Switch może pracować jako centralny element infrastruktury sieciowej w biurach, obiektach usługowych, instalacjach monitoringu IP oraz innych sieciach wymagających zasilania urządzeń przez PoE i zarządzania ruchem.
- budowa sieci LAN z urządzeniami Gigabit Ethernet,
- zasilanie urządzeń PoE+ przez porty RJ45,
- łączenie przełączników za pomocą uplinków SFP+ 10 Gb/s,
- segmentacja sieci firmowej z wykorzystaniem VLAN,
- wdrażanie kontroli dostępu i polityk bezpieczeństwa,
- centralne zarządzanie infrastrukturą z użyciem Omada SDN.
Opis specyficznych funkcji
PoE+ z budżetem 384 W
Każdy z 24 portów RJ45 może dostarczyć do 30 W mocy do zgodnego urządzenia. Funkcja PoE+ wykorzystuje standardy 802.3af i 802.3at, a całkowity budżet mocy przeznaczony na zasilanie odbiorników wynosi 384 W.
Uplinki SFP+ 10 Gb/s
Cztery gniazda SFP+ obsługują połączenia 10 Gb/s, zapewniając dodatkowe interfejsy do rozbudowy sieci i komunikacji z innymi urządzeniami sieciowymi.
QoS i kontrola przepustowości
QoS obejmuje 8 kolejek priorytetów, klasyfikację 802.1p CoS/DSCP, planowanie SP, WRR i SP+WRR, a także ograniczanie przepustowości na poziomie portu lub przepływu.
VLAN i routing statyczny
Przełącznik obsługuje VLAN 802.1Q, Voice VLAN, QinQ, Private VLAN, GVRP oraz do 4000 grup VLAN. Funkcje L3 obejmują między innymi 16 interfejsów IPv4/IPv6 i do 48 tras statycznych.
Bezpieczeństwo transmisji
ACL mogą być stosowane do portów i VLAN-ów, a mechanizmy IP-MAC-Port Binding, 802.1X, Guest VLAN, Radius, Port Isolation, Storm Control i DoS Defend pozwalają tworzyć szczegółowe reguły dostępu do sieci.
Zarządzanie Omada i tryby lokalne
Model wspiera sprzętowe kontrolery Omada OC200 i OC300, kontroler programowy oraz kontroler oparty na chmurze. Dostępne są także lokalne metody konfiguracji: GUI przez przeglądarkę, CLI, port konsolowy, Telnet, SSH i SNMP.
Specyfikacja techniczna
| Typ urządzenia | Zarządzalny switch wewnętrzny |
| Producent | TP-LINK |
| Model | TL-SG3428XMP |
| Interfejsy sieciowe | 24 × RJ45 10/100/1000 Mb/s; 4 × SFP+ 10 Gb/s |
| Port konsolowy | RJ45 oraz Micro-USB |
| Porty PoE+ | 24 × RJ45 |
| Standardy PoE | 802.3af/at |
| Maksymalna moc na port PoE | Do 30 W |
| Budżet mocy PoE | 384 W |
| Wydajność przełączania | 128 Gb/s |
| Szybkość przekierowań pakietów | 95,23 Mpps |
| Tablica adresów MAC | 16 K |
| Ramki Jumbo | 9 KB |
| Bufor pakietów | 12 Mbit |
| Chłodzenie | Aktywne, 2 wentylatory |
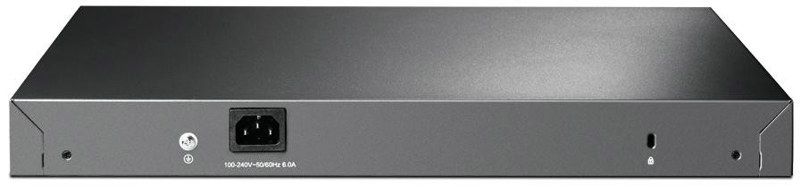
| Zasilanie | 100–240 V AC, 50/60 Hz |
| Maksymalne zużycie energii | 34,4 W bez podłączonych urządzeń PoE; 465,8 W przy podłączonych urządzeniach PoE o łącznej mocy 384 W |
| Wymiary (szer. × gł. × wys.) | 440 × 330 × 44 mm |
| Montaż | Szafa Rack |
| Obudowa | Metalowa |
| Waga | 6,17 kg |
Funkcje warstwy L2 i L2+
| Agregacja łączy | Statyczna agregacja; 802.3ad LACP; do 8 grup, maksymalnie 8 portów w grupie |
| Spanning Tree | 802.1d STP, 802.1w RSTP, 802.1s MSTP; TC Protect, BPDU Filter, Root Protect |
| Wykrywanie pętli | Na poziomie portu i VLAN |
| Kontrola przepływu | 802.3x Flow Control, zapobieganie HOL Blocking |
| Mirroring | Port Mirroring, CPU Mirroring, One-to-One, Many-to-One, Tx/Rx/Both |
| Multicast | IGMP Snooping v1/v2/v3, MLD Snooping v1/v2, IGMP/MLD Querier, Fast Leave, MVR, filtrowanie multicast |
| Profile multicast | 256 profili i 16 wpisów na profil |
| VLAN | Do 4000 grup VLAN, 802.1Q, MAC VLAN, Protocol VLAN, Private VLAN, GVRP, QinQ, Voice VLAN |
| MAC VLAN | 7 wpisów |
| Protocol VLAN | 16 szablonów protokołu i 16 protokołów VLAN |
Quality of Service
| Kolejki priorytetów | 8 |
| Klasyfikacja | 802.1p CoS i DSCP |
| Planowanie kolejek | SP, WRR, SP+WRR |
| Kontrola przepustowości | Ograniczenie na poziomie portu lub przepływu |
| Action for Flows | Mirror, Redirect, Rate Limit, QoS Remark |
VLAN i funkcje L3
| Interfejsy IPv4/IPv6 | 16 |
| Routing | Statyczny routing IPv4/IPv6; do 48 tras statycznych |
| ARP | Do 128 statycznych wpisów; Proxy ARP; Gratuitous ARP |
| DHCP | DHCP Server, DHCP Relay, DHCP L2 Relay, DHCP Relay dla interfejsu i VLAN |
| IPv6 | Dual IPv4/IPv6, IPv6 ACL, IPv6 Interface, MLD Snooping, ND, statyczny routing IPv6, ICMPv6, TCPv6/UDPv6 |
| Usługi IPv6 | DHCPv6 Client, Ping6, Tracert6, Telnet v6, SNMP IPv6, SSH IPv6, SSL IPv6, HTTP/HTTPS IPv6, TFTP IPv6 |
Listy kontroli dostępu i bezpieczeństwo
| Typy ACL | ACL czasowe, MAC ACL, IP ACL, IPv6 ACL, Combined ACL, ACL na podstawie zawartości pakietu |
| Kryteria MAC ACL | Źródłowy i docelowy MAC, VLAN ID, priorytet użytkownika, Ether Type |
| Kryteria IP ACL | Źródłowy i docelowy IP, fragment, protokół IP, TCP Flag, port TCP/UDP, DSCP/IP TOS, priorytet użytkownika |
| Polityki ACL | Mirroring, Redirect, Rate Limit, QoS Remark |
| IP-MAC-Port Binding | IPv4 i IPv6; do 512 wpisów |
| Ochrona DHCP i ARP | DHCP Snooping, DHCPv6 Snooping, ARP Inspection, ND Detection |
| Source Guard | IPv4 Source Guard i IPv6 Source Guard – po 100 wpisów |
| Port Security | Statyczne i dynamiczne; do 64 adresów MAC na port |
| Storm Control | Broadcast, Multicast i Unicast; tryb kbps lub ratio |
| 802.1X | Autoryzacja portowa i MAC, VLAN Assignment, MAB, Guest VLAN, Radius |
| Pozostałe mechanizmy | AAA z TACACS+, Port Isolation, DoS Defend, kontrola dostępu IP/Port/MAC |
| Bezpieczne zarządzanie | HTTPS z SSLv3/TLS 1.2 oraz CLI przez SSHv1/SSHv2 |
Zarządzanie i monitorowanie
| Zarządzanie lokalne | GUI przez przeglądarkę, CLI przez port konsolowy i Telnet |
| Protokoły zarządzania | SNMP v1/v2c/v3, SNTP, syslog |
| Monitorowanie | RMON – grupy 1, 2, 3 i 9; monitoring procesora; diagnostyka kabli |
| Automatyzacja | DHCP/BOOTP Client, DHCP AutoInstall, Dual Image, Dual Configuration, ZTP |
| Discovery | 802.1ab LLDP i LLDP-MED |
| Omada | Wsparcie kontrolera sprzętowego OC200/OC300, kontrolera programowego i kontrolera chmurowego |
| Funkcje Omada | Automatyczne wykrywanie urządzeń, konfiguracja batch, aktualizacja firmware batch, ujednolicona konfiguracja, inteligentne monitorowanie, ostrzeżenia o zdarzeniach, harmonogram restartów |
| Pozostałe | Szablon SDM, EEE, odzyskiwanie hasła, dziennik systemowy |
Parametry środowiskowe i dodatkowe
| Temperatura pracy | 0–45°C |
| Temperatura przechowywania | -40–70°C |
| Wilgotność pracy | 10–90% RH, bez kondensacji |
| Wilgotność przechowywania | 5–90% RH, bez kondensacji |
| Generowane ciepło | 117,38 BTU/h bez podłączonych urządzeń PoE; 1589,31 BTU/h przy obciążeniu PoE 384 W |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | Switch TL-SG3428XMP, kabel zasilający, instrukcja szybkiej instalacji, elementy montażowe, gumowe podstawki |
Rozpoznane dane techniczne z nazwy produktu
| Typ produktu | Switch zarządzalny |
| Rodzina produktu | TL-SG3428XMP |
| Kategoria kabla | Nie dotyczy – produkt jest przełącznikiem sieciowym |
| Typ ekranowania | Nie dotyczy |
| Materiał powłoki | Nie dotyczy |
| Materiał przewodnika | Nie dotyczy |
| Długość | Nie dotyczy |
| Typ złącza | 24 × RJ45, 4 × SFP+, port konsolowy RJ45 i Micro-USB |
| Wysokość rack | 44 mm; obudowa do montażu w szafie Rack |
| Szerokość | 440 mm |
| Głębokość | 330 mm |
| Kolor | Brak danych w specyfikacji |
| Seria | TL-SG3428XMP |
| Dodatkowe parametry | 24 porty PoE+, budżet PoE 384 W, 4 porty SFP+ 10 Gb/s, zarządzanie L2/L2+/L3, wsparcie Omada |
Producent
Producentem urządzenia jest TP-LINK. Model TL-SG3428XMP należy do kategorii zarządzalnych przełączników sieciowych z obsługą PoE+ i uplinków SFP+ 10 Gb/s.
FAQ
Czy TL-SG3428XMP obsługuje PoE?
Tak. Przełącznik ma 24 porty PoE+ zgodne ze standardami 802.3af/at. Maksymalna moc na pojedynczym porcie wynosi 30 W, a łączny budżet PoE to 384 W.
Ile portów ma ten switch?
Urządzenie wyposażono w 24 porty RJ45 10/100/1000 Mb/s oraz 4 gniazda SFP+ 10 Gb/s. Dodatkowo ma porty konsolowe RJ45 i Micro-USB.
Czy switch można zamontować w szafie Rack?
Tak. Obudowa jest przeznaczona do montażu w szafie Rack, a wysokość urządzenia wynosi 44 mm.
Czy urządzenie obsługuje VLAN?
Tak. Dostępne są między innymi VLAN 802.1Q, MAC VLAN, Protocol VLAN, Private VLAN, Voice VLAN, GVRP oraz QinQ. Przełącznik obsługuje do 4000 grup VLAN.
Czy TL-SG3428XMP obsługuje routing?
Tak. Funkcje L3 obejmują statyczny routing IPv4/IPv6, do 16 interfejsów IPv4/IPv6, do 48 tras statycznych, DHCP Server, DHCP Relay i funkcje ARP.
Jak można zarządzać przełącznikiem?
Konfiguracja jest możliwa przez interfejs GUI w przeglądarce, CLI, port konsolowy, Telnet, SSH i SNMP. Model wspiera również sprzętowe, programowe i chmurowe kontrolery Omada.
Czy switch ma aktywne chłodzenie?
Tak. Urządzenie wykorzystuje dwa wentylatory.
Cena dostawy dotyczy tego produktu (w wybranym wariancie - jeśli dotyczy). Może się ona zmienić po dodaniu innych produktów do koszyka.
Jeśli dodałeś/-aś recenzję, a nie pojawiłą się na liście, być może oczekuje na moderację.
Wystaw opinię o produkcie
Wyświetlane są wszystkie opinie (pozytywne i negatywne). Nie weryfikujemy, czy pochodzą one od klientów, którzy kupili dany produkt.
Nowości
-
Cena brutto 2 056,97 złw tym %s VATCena netto 1 672,33 złbez 23% VAT
-
Cena brutto 5 133,45 złw tym %s VATCena netto 4 173,54 złbez 23% VAT
-
Cena brutto 1 439,57 złw tym %s VATCena netto 1 170,38 złbez 23% VAT
-
Cena brutto 245,93 złw tym %s VATCena netto 199,94 złbez 23% VAT


 Zaloguj przez Google

