Etykiety
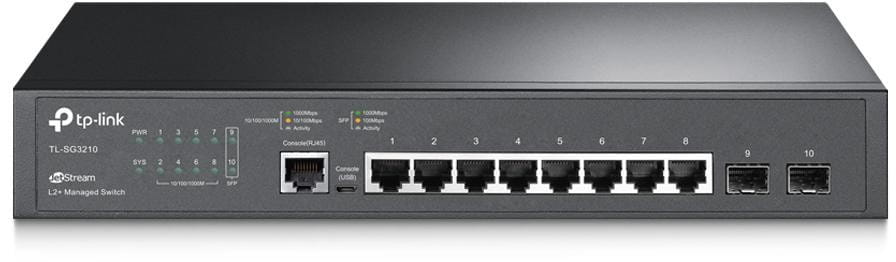
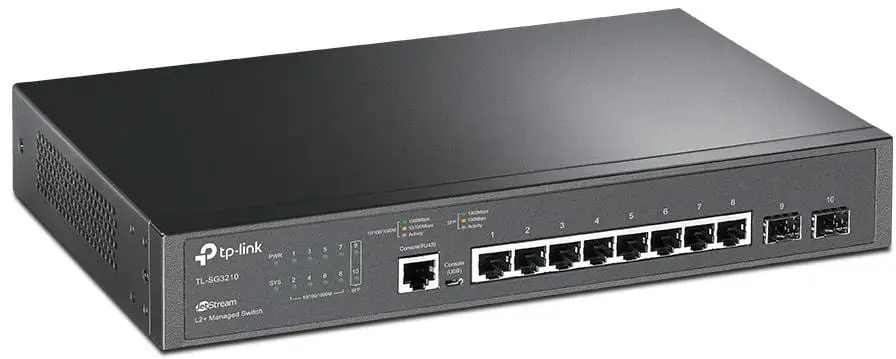
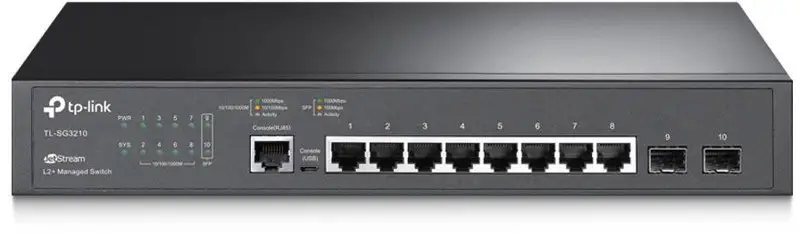
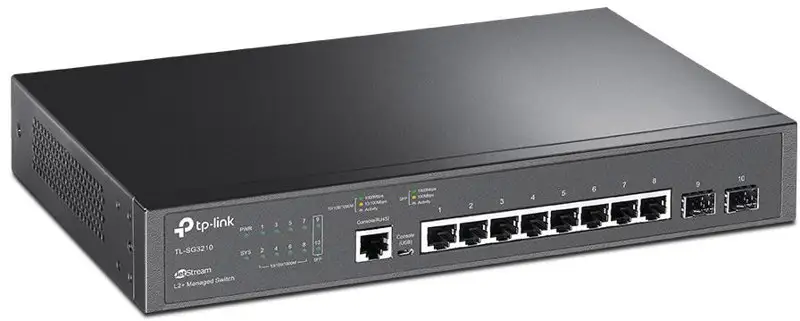
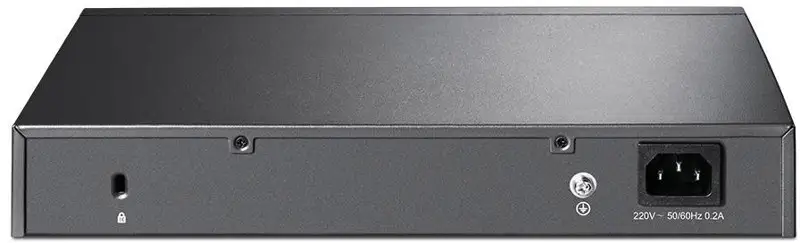


Switch Tp-link TL-SG3210
Wystaw opinię o produkcie


Paczkomaty InPost 24/7
Koszty dostawy wybranego produktu
Cena dostawy dotyczy tego produktu (w wybranym wariancie - jeśli dotyczy). Może się ona zmienić po dodaniu innych produktów do koszyka.
Ceny podane bez kosztów dostawy.
Ceny podane bez kosztów dostawy.
Kod produktu: 28482
Zapytaj o produkt

Administratorem danych osobowych jest VirtualEye. Przetwarzamy je w celu przesłania odpowiedzi na zapytanie. Więcej informacji dotyczących przetwarzania danych osobowych znajduje się w polityce prywatności.
Udostępnianie karty produktu


Opis
Koszty dostawy
Opinie
Produkty powiązane
Switch zarządzalny TP-LINK TL-SG3210
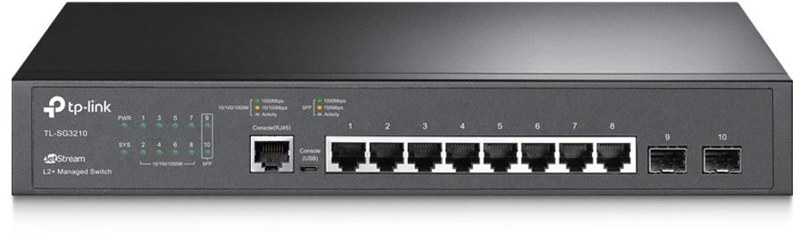
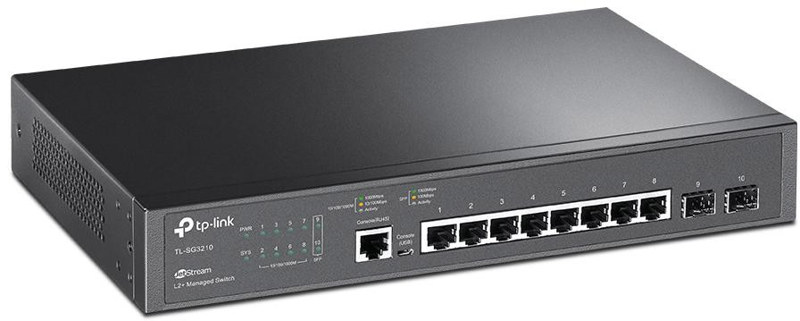
TP-LINK TL-SG3210 to wewnętrzny, zarządzalny przełącznik sieciowy wyposażony w 8 portów RJ45 Gigabit Ethernet oraz 2 gigabitowe sloty SFP. Urządzenie obsługuje sieci VLAN, routing statyczny IPv4/IPv6, zaawansowane mechanizmy bezpieczeństwa i funkcje QoS. Może pracować na biurku lub zostać zamontowane w szafie Rack.
Model oferuje wydajność przełączania 20 Gb/s, szybkość przekierowywania pakietów 14,89 MP/s oraz bezwentylatorową konstrukcję. Zarządzanie może odbywać się przez interfejs graficzny, CLI, SNMP, RMON, a także kontrolery Omada.
Najważniejsze korzyści
- 10 gigabitowych interfejsów sieciowych – 8 portów RJ45 10/100/1000 Mb/s oraz 2 sloty SFP pozwalają podłączać urządzenia końcowe i wykorzystać połączenia światłowodowe zgodne z zastosowanymi modułami.
- Rozbudowane zarządzanie siecią – konfiguracja przez GUI, CLI, Telnet, SSH, SNMP i RMON ułatwia kontrolę nad działaniem przełącznika.
- Segmentacja za pomocą VLAN – obsługa do 4K grup VLAN, tagowania 802.1Q, VLAN głosowych oraz QinQ pozwala logicznie rozdzielać ruch sieciowy.
- Routing statyczny L3 – urządzenie obsługuje 16 interfejsów IPv4/IPv6 i do 48 tras statycznych, umożliwiając zarządzanie ruchem między wybranymi segmentami sieci.
- Kontrola priorytetów transmisji – 8 kolejek QoS, priorytetyzacja 802.1p CoS/DSCP oraz ograniczanie przepustowości pomagają uporządkować przepływ danych.
- Mechanizmy ochrony sieci – ACL, DHCP Snooping, inspekcja ARP, 802.1X, Port Security, Storm Control i ochrona przed atakami DoS wspierają kontrolę dostępu oraz bezpieczeństwo transmisji.
Zastosowanie
Switch TL-SG3210 może być stosowany w zarządzanych sieciach lokalnych wymagających segmentacji ruchu, kontroli dostępu i monitorowania połączeń. Sprawdzi się między innymi jako element:
- sieci firmowej lub biurowej z podziałem na grupy VLAN,
- infrastruktury z urządzeniami pracującymi w standardzie Gigabit Ethernet,
- sieci wykorzystującej połączenia za pośrednictwem slotów SFP,
- systemu z transmisją głosu i obrazu wymagającą obsługi QoS oraz IGMP snooping,
- sieci zarządzanej lokalnie lub centralnie przy użyciu kontrolera Omada,
- instalacji wymagającej routingu statycznego IPv4 i IPv6.
Specyficzne funkcje i możliwości
Zarządzanie Omada
Urządzenie współpracuje z kontrolerami sprzętowymi Omada OC200 i OC300, kontrolerem programowym oraz kontrolerem opartym na chmurze. Dostępne są między innymi automatyczne wykrywanie urządzeń, konfiguracje grupowe, grupowe aktualizacje oprogramowania, monitorowanie stanu sieci, ostrzeżenia o nietypowych zdarzeniach i harmonogram restartu. Funkcja ZTP umożliwia bezobsługową konfigurację zgodnie z obsługiwanym scenariuszem wdrożenia.
VLAN i routing statyczny
Obsługa do 4000 grup VLAN, tagowania 802.1Q, GVRP, QinQ oraz VLAN głosowych pozwala tworzyć logiczne segmenty sieci. Funkcje L3 obejmują routing statyczny z obsługą do 48 tras, statyczne wpisy ARP, Proxy ARP, serwer DHCP, DHCP Relay i DHCP L2 Relay.
QoS i kontrola transmisji
Osiem kolejek priorytetowania może pracować w trybie SP, WRR lub SP+WRR. Switch obsługuje priorytetyzację 802.1p CoS/DSCP, kontrolę przepustowości oraz działania dla przepływów, takie jak mirroring, redirect, ograniczanie prędkości i QoS Remark.
Agregacja łączy i redundancja
Statyczna agregacja łączy oraz LACP 802.3ad pozwalają tworzyć do 8 grup agregacji, z maksymalnie 8 portami w każdej grupie. Obsługa STP 802.1D, RSTP 802.1w i MSTP 802.1s wspiera kontrolę topologii oraz ograniczanie skutków pętli sieciowych.
Multicast i transmisje grupowe
IGMP Snooping w wersjach v1/v2/v3, IGMP Snooping Querier, MLD Snooping oraz obsługa do 511 grup IGMP umożliwiają kontrolę ruchu multicast w sieci. Dostępne są także MVR, filtrowanie transmisji multicast oraz konfiguracja grup statycznych.
Bezpieczeństwo transmisji
Przełącznik oferuje wiązanie adresów IP, MAC i portów, DHCP Snooping, inspekcję ARP, ochronę źródłowego adresu IPv4 i IPv6, Storm Control dla ruchu broadcast/multicast/unicast oraz ochronę przed atakami DoS. Uwierzytelnianie 802.1X może działać w oparciu o port lub adres MAC, z obsługą przydzielania VLAN, MAB i serwera RADIUS.
Diagnostyka i administracja
Do dyspozycji administratora pozostają między innymi port konsolowy RJ45, port konsolowy microUSB, GUI, CLI, Telnet, SSH, SNMP v1/v2c/v3, RMON, LLDP/LLDP-MED, diagnostyka kabli, logi systemu, SNTP, monitorowanie zużycia procesora oraz Dual Image i Dual Configuration.
Specyfikacja techniczna
| Informacje podstawowe | |
|---|---|
| Producent | TP-LINK |
| Model | TL-SG3210 |
| Typ urządzenia | Wewnętrzny switch zarządzalny |
| Kategoria | Urządzenia sieciowe – switche – zarządzalne |
| SKU | 28482 |
| EAN | 1210002611862 |
| Obsługa VLAN | Tak |
| Obsługa PoE | Nie |
| Rodzaj obudowy | Rack / Desktop |
| Przeznaczenie | Do użytku wewnętrznego |
| Porty i cechy sprzętowe | |
| Porty RJ45 | 8 × 10/100/1000 Mb/s |
| Sloty SFP | 2 × gigabitowy slot SFP |
| Porty konsolowe | 1 × RJ45, 1 × microUSB |
| Chłodzenie | Konstrukcja bezwentylatorowa |
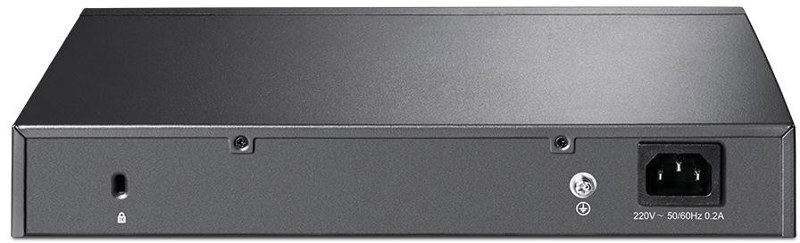
| Zasilanie | 100–240 V AC, 50/60 Hz |
| Maksymalne zużycie energii | 6,84 W przy 220 V / 50 Hz |
| Ilość generowanego ciepła | 23,33 BTU/h przy 220 V / 50 Hz |
| Wymiary (szer. × gł. × wys.) | 294 × 180 × 44 mm |
| Montaż | W szafie rack lub na blacie |
| Wydajność | |
| Wydajność przełączania | 20 Gb/s |
| Szybkość przekierowywania pakietów | 14,89 MP/s |
| Tablica adresów MAC | 8K |
| Ramki jumbo | 9 KB |
| QoS | |
| Kolejki priorytetowania | 8 |
| Obsługiwane priorytety | 802.1p CoS, DSCP |
| Tryby harmonogramu | SP, WRR, SP+WRR |
| Kontrola przepustowości | Ograniczanie prędkości transferu według portu lub przepływu danych |
| Działania dla przepływów | Mirror, Redirect, limit prędkości, QoS Remark |
| Funkcje L2 i L2+ | |
| Agregacja łączy | Statyczna agregacja, LACP 802.3ad; do 8 grup i do 8 portów na grupę |
| Protokoły STP | STP 802.1D, RSTP 802.1w, MSTP 802.1s |
| Zabezpieczenia STP | Ochrona TC, filtrowanie BPDU, ochrona BPDU, ochrona Root |
| Wykrywanie pętli | Oparte na portach i VLAN |
| Kontrola przepływu | 802.3x, zapobieganie blokowaniu HOL |
| Mirroring | Port Mirroring, mirroring procesora, przesył One-to-One i Many-to-One |
| Multicast | |
| Obsługa grup IGMP | Do 511 grup IGMP dla IPv4 i IPv6 |
| IGMP | IGMP v1/v2/v3 Snooping, Fast Leave, IGMP Snooping Querier, uwierzytelnianie IGMP |
| MLD | MLD v1/v2 Snooping, Fast Leave, MLD Snooping Querier, grupy statyczne |
| Pozostałe funkcje multicast | MVR, ograniczone przekazywanie IP Multicast, filtrowanie transmisji multicast: 256 profili i 16 wpisów na profil |
| VLAN | |
| Liczba grup VLAN | Maksymalnie 4K |
| Obsługiwane funkcje | Tagowanie 802.1Q VLAN, MAC VLAN, protokół VLAN, GVRP, VLAN VPN QinQ, Selective QinQ, głosowa sieć VLAN |
| Adres MAC VLAN | 12 wpisów |
| Listy kontroli dostępu | |
| Typy ACL | ACL oparta o czas, MAC ACL, IP ACL, ACL IPv6, ACL zawartości pakietu, łączona ACL |
| Kryteria ACL | Adresy MAC i IP, ID VLAN, Ethertype, User Priority, protokół IP, flagi TCP, port TCP/UDP, TOS DSCP/IP |
| Polityki kontroli dostępu | Mirroring, limit prędkości, Redirect, QoS Remark, ACL do portu/VLAN |
| Bezpieczeństwo transmisji | |
| Wiązanie adresów | IP, MAC i portów dla IPv4 oraz IPv6 |
| Ochrona sieci | DHCP Snooping, DHCPv6 Snooping, inspekcja ARP, wykrywanie ND, ochrona źródłowego adresu IPv4/IPv6, ochrona przed atakami DoS |
| Ochrona portów | Konfiguracja statyczna, dynamiczna i stała; do 64 adresów MAC na port |
| Storm Control | Broadcast, Multicast, Unicast; tryb kontroli w kb/s lub jako wskaźnik |
| Uwierzytelnianie | 802.1X, MAB, RADIUS, AAA, TACACS+ |
| Dodatkowe funkcje | Przydzielanie VLAN, sieć VLAN dla gości, izolacja portów, kontrola dostępu IP/port/MAC |
| Bezpieczne zarządzanie | HTTPS z SSLv3/TLS 1.2 oraz CLI z SSHv1/SSHv2 |
| IPv6 i funkcje L3 | |
| Tryb pracy | Dual IPv4/IPv6 |
| Interfejsy IPv4/IPv6 | 16 |
| Routing statyczny | Do 48 tras statycznych, w tym routing statyczny IPv6 |
| ARP | 316 wpisów ARP, statyczne wpisy ARP, Proxy ARP, Gratuitous ARP |
| DHCP | Serwer DHCP, DHCP Relay, DHCP L2 Relay, klient DHCPv6 |
| Obsługa IPv6 | ND, PMTU Discovery, ICMPv6, TCPv6/UDPv6, Ping6, Tracert6, Telnet v6, SNMP IPv6, SSH IPv6, SSL IPv6, HTTP/HTTPS, TFTP IPv6 |
| Zarządzanie | |
| Interfejsy zarządzania | GUI, CLI przez port konsolowy i Telnet, SNMP v1/v2c/v3 |
| Monitorowanie | RMON grupy 1, 2, 3 i 9, monitorowanie zużycia procesora, logi systemu |
| Pozostałe funkcje | Trap/Inform, SDM, klient DHCP/BOOTP, LLDP/LLDP-MED 802.1ab, automatyczna instalacja DHCP, Dual Image, Dual Configuration, diagnostyka kabli, EEE, SNTP, odzyskiwanie haseł |
| Funkcje zaawansowane | |
| Kontrolery Omada | OC200, OC300, kontroler programowy oraz kontroler oparty na chmurze |
| Automatyzacja i monitoring | Automatyczne wykrywanie urządzeń, konfiguracje grupowe, grupowe aktualizacje oprogramowania, monitorowanie stanu sieci, ostrzeżenia o nietypowych zdarzeniach, ujednolicony proces konfiguracji, harmonogram restartu, bezobsługowa konfiguracja ZTP |
| Warunki pracy i zawartość zestawu | |
| Temperatura pracy | 0°C–45°C |
| Temperatura przechowywania | −40°C–70°C |
| Wilgotność pracy | 10%–90%, bez kondensacji |
| Wilgotność przechowywania | 5%–90%, bez kondensacji |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | Przełącznik TL-SG3210, przewód zasilający, instrukcja instalacji, zestaw montażowy, gumowe nóżki |
Rozpoznane dane techniczne z nazwy produktu
| Typ produktu | Switch, przełącznik sieciowy zarządzalny |
| Rodzina produktu | TP-LINK TL-SG3210 |
| Kategoria kabla | Nie dotyczy – produkt jest przełącznikiem sieciowym |
| Typ ekranowania | Nie dotyczy / nie określono |
| Materiał powłoki | Nie określono |
| Materiał przewodnika | Nie dotyczy / nie określono |
| Długość | Nie dotyczy |
| Typ złącza | RJ45 Ethernet, sloty SFP, port konsolowy RJ45, port konsolowy microUSB |
| Wysokość rack | Nie określono |
| Szerokość | 294 mm |
| Głębokość | 180 mm |
| Wysokość | 44 mm |
| Kolor | Nie określono |
| Seria | TL-SG |
| Dodatkowe parametry | 8 portów RJ45 Gigabit Ethernet, 2 sloty SFP, routing statyczny, VLAN, QoS, funkcje bezpieczeństwa, zarządzanie Omada, konstrukcja bezwentylatorowa |
Interpretacja danych technicznych
TL-SG3210 jest zarządzalnym switchem przeznaczonym do wewnętrznych sieci Ethernet. Osiem portów RJ45 obsługuje prędkości 10/100/1000 Mb/s, a dwa sloty SFP zapewniają dodatkowe interfejsy gigabitowe. Urządzenie nie obsługuje zasilania PoE, dlatego podłączone urządzenia nie są zasilane przez porty sieciowe.
Obudowa może być ustawiona na blacie lub zamontowana w szafie rack z wykorzystaniem dołączonego zestawu montażowego. Bezwentylatorowa konstrukcja ogranicza liczbę elementów mechanicznych, natomiast szczegółowe warunki pracy należy dopasować do podanych zakresów temperatury i wilgotności.
O producencie
Producentem urządzenia jest TP-LINK. Model TL-SG3210 należy do kategorii zarządzalnych przełączników sieciowych i został wyposażony w funkcje przeznaczone do segmentacji, kontroli oraz monitorowania infrastruktury Ethernet.
FAQ – najczęściej zadawane pytania
Czy TP-LINK TL-SG3210 obsługuje PoE?
Nie. Ten model nie obsługuje zasilania Power over Ethernet.
Ile portów sieciowych ma switch?
Urządzenie ma 8 portów RJ45 10/100/1000 Mb/s oraz 2 gigabitowe sloty SFP. Dodatkowo wyposażono je w port konsolowy RJ45 i port konsolowy microUSB.
Czy urządzenie obsługuje VLAN?
Tak. Switch obsługuje między innymi tagowanie 802.1Q, do 4K grup VLAN, VLAN głosowe, GVRP oraz QinQ.
Czy TL-SG3210 ma funkcje routingu?
Tak. Model obsługuje routing statyczny IPv4 i IPv6, 16 interfejsów IPv4/IPv6 oraz do 48 tras statycznych.
Czy switch można zamontować w szafie rack?
Tak. Urządzenie jest przystosowane do montażu w szafie rack lub ustawienia na blacie. W zestawie znajduje się zestaw montażowy oraz gumowe nóżki.
Jakie metody zarządzania są dostępne?
Konfiguracja może odbywać się przez interfejs GUI, CLI, port konsolowy, Telnet, SSH, SNMP v1/v2c/v3 i RMON. Model współpracuje także z kontrolerami Omada.
Czy urządzenie ma wentylator?
Nie. TL-SG3210 ma konstrukcję bezwentylatorową.
Cena dostawy dotyczy tego produktu (w wybranym wariancie - jeśli dotyczy). Może się ona zmienić po dodaniu innych produktów do koszyka.
Jeśli dodałeś/-aś recenzję, a nie pojawiłą się na liście, być może oczekuje na moderację.
Wystaw opinię o produkcie
Wyświetlane są wszystkie opinie (pozytywne i negatywne). Nie weryfikujemy, czy pochodzą one od klientów, którzy kupili dany produkt.
Nowości
-
Cena brutto 2 056,97 złw tym %s VATCena netto 1 672,33 złbez 23% VAT
-
Cena brutto 5 133,45 złw tym %s VATCena netto 4 173,54 złbez 23% VAT
-
Cena brutto 1 439,57 złw tym %s VATCena netto 1 170,38 złbez 23% VAT
-
Cena brutto 1 314,38 złw tym %s VATCena netto 1 068,60 złbez 23% VAT


 Zaloguj przez Google

