Etykiety
- Bestseller
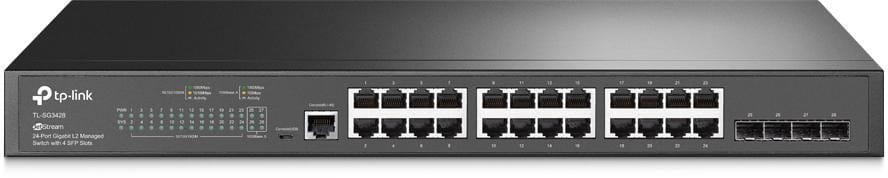
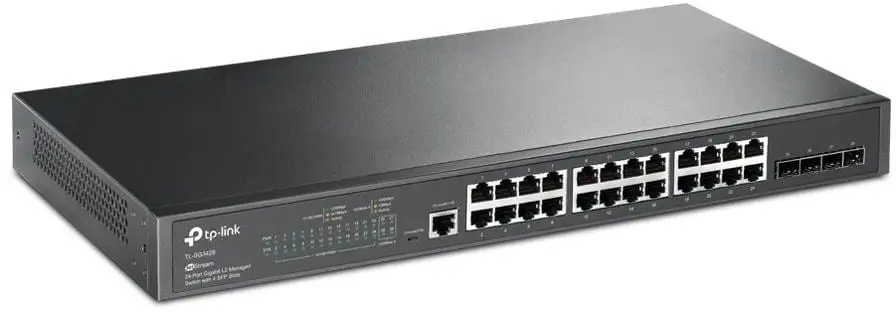
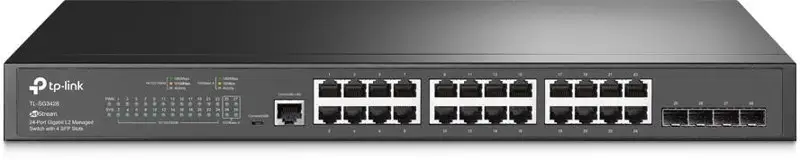
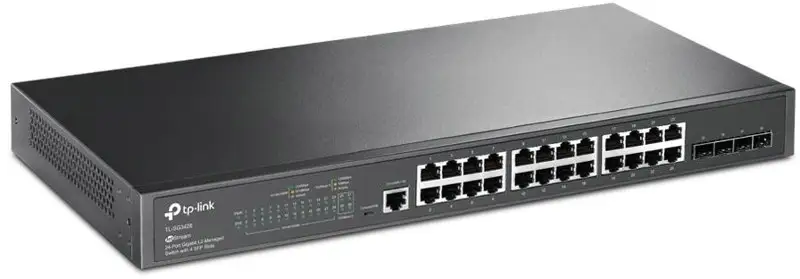
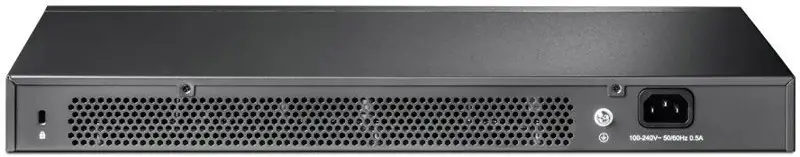


Switch Tp-link TL-SG3428
Wystaw opinię o produkcie


Koszty dostawy wybranego produktu
Cena dostawy dotyczy tego produktu (w wybranym wariancie - jeśli dotyczy). Może się ona zmienić po dodaniu innych produktów do koszyka.
Ceny podane bez kosztów dostawy.
Ceny podane bez kosztów dostawy.
Kod produktu: 28105
Zapytaj o produkt

Administratorem danych osobowych jest VirtualEye. Przetwarzamy je w celu przesłania odpowiedzi na zapytanie. Więcej informacji dotyczących przetwarzania danych osobowych znajduje się w polityce prywatności.
Udostępnianie karty produktu


Opis
Koszty dostawy
Opinie
Produkty powiązane
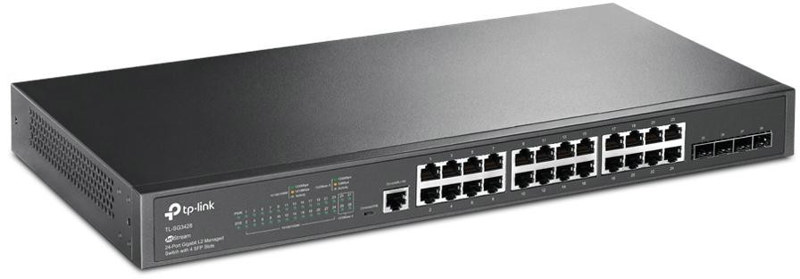
Switch zarządzalny TP-LINK TL-SG3428
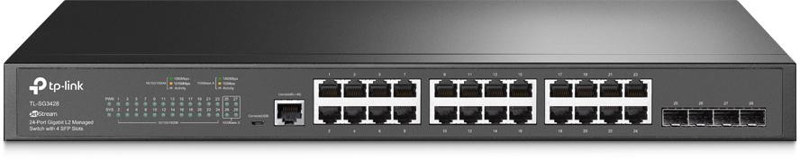
TP-LINK TL-SG3428 to zarządzalny przełącznik sieciowy wyposażony w 24 porty RJ45 Gigabit Ethernet oraz 4 gigabitowe sloty SFP. Urządzenie obsługuje funkcje warstwy L2, L2+ i wybrane funkcje L3, w tym statyczny routing IPv4/IPv6, VLAN, agregację łączy, QoS, ACL oraz rozbudowane mechanizmy kontroli dostępu.
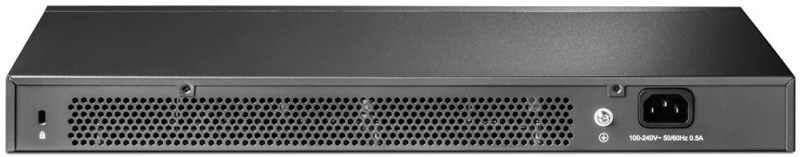
Model jest przystosowany do montażu w szafie Rack, pracuje bez wentylatora i może być zarządzany przez interfejs webowy, CLI, SNMP oraz platformę Omada SDN. Nie obsługuje zasilania PoE.
Model: TL-SG3428
Producent: TP-LINK
SKU: 28105
EAN: 1210002611886
Kategoria: Urządzenia sieciowe – switche zarządzalne
Najważniejsze korzyści
- Rozbudowana łączność Gigabit Ethernet – 24 porty RJ45 10/100/1000 Mb/s oraz 4 sloty SFP umożliwiają podłączenie urządzeń końcowych i połączeń światłowodowych.
- Centralne zarządzanie siecią – urządzenie współpracuje z kontrolerem sprzętowym, programowym i chmurowym Omada oraz obsługuje konfigurację zbiorczą i monitoring sieci.
- Segmentacja ruchu przez VLAN – obsługa do 4K grup VLAN, VLAN 802.1Q, Voice VLAN, MAC VLAN, Protocol VLAN oraz QinQ pozwala logicznie rozdzielać ruch.
- Obsługa routingu statycznego – funkcje L3 obejmują IPv4/IPv6, 16 interfejsów IPv4/IPv6 oraz do 48 tras statycznych.
- Kontrola dostępu i ochrona transmisji – ACL, DHCP Snooping, inspekcja ARP, IP-MAC-Port Binding, Port Security, Storm Control, DoS Defend oraz 802.1X pomagają kontrolować dostęp do sieci.
- Sprawna obsługa głosu, obrazu i multicastu – QoS z 8 kolejkami priorytetów, IGMP/MLD Snooping oraz funkcje ograniczania przepustowości wspierają uporządkowane przesyłanie danych.
Funkcje i możliwości
Zarządzanie Omada SDN
TL-SG3428 może być obsługiwany z wykorzystaniem sprzętowego kontrolera Omada OC200/OC300, kontrolera programowego lub kontrolera opartego na chmurze. Dostępne funkcje obejmują automatyczne wykrywanie urządzeń, konfigurację batch, zbiorczą aktualizację firmware, ujednoliconą konfigurację, inteligentne monitorowanie, ostrzeżenia o zdarzeniach, harmonogram restartów oraz ZTP (Zero-Touch Provisioning).
VLAN i segmentacja sieci
Przełącznik obsługuje do 4000 grup VLAN, tagowanie 802.1Q, MAC VLAN, Protocol VLAN, GVRP, VLAN VPN QinQ oraz Voice VLAN. Funkcje te pozwalają oddzielić wybrane grupy urządzeń i rodzaje ruchu w ramach jednej infrastruktury sieciowej.
QoS i priorytetyzacja ruchu
Mechanizmy Quality of Service obejmują 8 kolejek priorytetów, priorytetyzację 802.1p CoS/DSCP, planowanie SP, WRR i SP+WRR, kontrolę przepustowości według portu lub przepływu oraz działania dla przepływów, takie jak mirror, redirect, rate limit i QoS Remark.
Agregacja łączy i ochrona przed pętlami
Funkcja Link Aggregation obsługuje agregację statyczną i 802.3ad LACP. Możliwe jest utworzenie do 8 grup agregacji, z maksymalnie 8 portami w każdej grupie. STP, RSTP i MSTP, a także Loop Protect, BPDU Protect, Root Protect i BPDU Filter pomagają zarządzać topologią oraz ograniczać ryzyko wystąpienia pętli.
Multicast dla transmisji grupowych
Urządzenie obsługuje 511 grup IGMP dla IPv4 i IPv6, IGMP Snooping v1/v2/v3, IGMP Snooping Querier, Fast Leave, MVR oraz MLD Snooping v1/v2. Dostępne są także statyczna konfiguracja grup, ograniczanie multicastu i filtrowanie multicastu z wykorzystaniem 256 profili.
Bezpieczeństwo transmisji
Wbudowane mechanizmy obejmują ACL bazujące na czasie, adresach MAC, adresach IP, VLAN ID, protokole, portach TCP/UDP, DSCP i innych parametrach pakietów. Dostępne są również DHCP Snooping, DHCPv6 Snooping, inspekcja ARP, IPv4/IPv6 Source Guard, DoS Defend, izolacja portów, Storm Control, 802.1X, MAB, VLAN gościa, uwierzytelnianie RADIUS oraz AAA z TACACS+.
Bezpieczne i wielopoziomowe zarządzanie
Konfiguracja może odbywać się przez GUI w przeglądarce, CLI przez port konsolowy lub Telnet, a także z użyciem SNMPv1/v2c/v3 i RMON. Bezpieczne zarządzanie webowe wykorzystuje HTTPS z SSLv3/TLS 1.2, natomiast CLI może korzystać z SSHv1/SSHv2.
Zastosowanie
- budowa zarządzalnej sieci przewodowej z portami Gigabit Ethernet,
- łączenie komputerów, serwerów, punktów dostępowych i innych urządzeń sieciowych,
- tworzenie segmentów VLAN dla różnych grup użytkowników lub typów ruchu,
- obsługa połączeń uplink przez gigabitowe sloty SFP,
- wdrażanie statycznego routingu IPv4 i IPv6,
- zarządzanie ruchem głosowym, wideo i multicastowym z wykorzystaniem QoS oraz IGMP/MLD Snooping,
- centralne administrowanie wieloma urządzeniami za pomocą platformy Omada SDN.
Specyfikacja techniczna
| Dane podstawowe | |
|---|---|
| Typ urządzenia | Zarządzalny switch wewnętrzny |
| Rodzaj obudowy | Rack |
| Obsługa PoE | Nie |
| Obsługa VLAN | Tak |
| Producent | TP-LINK |
| Model | TL-SG3428 |
| Waga | 2,7700 kg |
| Porty i cechy sprzętowe | |
| Porty RJ45 | 24 × 10/100/1000 Mb/s |
| Sloty SFP | 4 × Gigabit SFP |
| Port konsolowy | 1 × RJ45, 1 × Micro-USB |
| Chłodzenie | Bezwentylatorowe |
| Zasilanie | 100–240 V AC, 50/60 Hz |
| Maksymalne zużycie energii | 19,22 W przy 110 V/60 Hz |
| Ilość generowanego ciepła | 65,58 BTU/h przy 110 V/60 Hz |
| Wymiary (szer. × gł. × wys.) | 440 × 180 × 44 mm |
| Montaż | Szafa Rack |
| Wydajność | |
| Wydajność przełączania | 56 Gb/s |
| Szybkość przekierowań pakietów | 41,66 Mpps |
| Tablica adresów MAC | 8K |
| Ramki jumbo | 9 KB |
| Quality of Service | |
| Kolejki priorytetów | 8 |
| Priorytetyzacja | 802.1p CoS/DSCP |
| Planowanie kolejek | SP, WRR, SP+WRR |
| Kontrola przepustowości | Ograniczenie według portu lub przepływu |
| Działania dla przepływów | Mirror, Redirect, Rate Limit, QoS Remark |
| Funkcje L2 i L2+ | |
| Agregacja łączy | Agregacja statyczna, 802.3ad LACP; do 8 grup, do 8 portów w grupie |
| Spanning Tree | 802.1d STP, 802.1w RSTP, 802.1s MSTP |
| Ochrona STP | TC Protect, BPDU Filter, BPDU Protect, Root Protect, Loop Protect |
| Wykrywanie pętli | Na podstawie portu i VLAN |
| Flow Control | 802.3x Flow Control, HOL Blocking Prevention |
| Mirroring | Port Mirroring, CPU Mirroring, One-to-One, Many-to-One, Tx/Rx/Both |
| VLAN i multicast | |
| Grupy VLAN | Maksymalnie 4K |
| Typy VLAN | 802.1Q Tagowany VLAN, MAC VLAN, Protocol VLAN, GVRP, QinQ, Voice VLAN |
| MAC VLAN | 12 wpisów |
| Protocol VLAN | 16 szablonów protokołu, 16 protokołów VLAN |
| IGMP | Do 511 grup IPv4/IPv6; IGMP v1/v2/v3 Snooping, Fast Leave, Querier, Authentication, MVR |
| MLD | MLD v1/v2 Snooping, Fast Leave, Querier, Static Group Config, Limited IP Multicast |
| Filtrowanie multicast | 256 profili, do 16 wpisów na profil |
| ACL i bezpieczeństwo | |
| Rodzaje ACL | ACL czasowe, MAC ACL, IP ACL, Combined ACL, IPv6 ACL, ACL na port/VLAN |
| Obsługiwane kryteria | Adresy MAC/IP, VLAN ID, Ether Type, protokół IP, TCP Flag, porty TCP/UDP, DSCP/IP TOS, priorytet użytkownika |
| Polityki ACL | Mirroring, Redirect, Rate Limit, QoS Remark |
| Wiązanie IP/MAC/Port | DHCP Snooping, inspekcja ARP, IPv4 Source Guard, DHCPv6 Snooping, Detekcja ND, IPv6 Source Guard |
| Port Security | Statyczne i dynamiczne; do 64 adresów MAC na port |
| Storm Control | Broadcast, multicast i unicast; tryb kb/s lub ratio |
| Uwierzytelnianie | 802.1X, autoryzacja portowa i MAC, MAB, VLAN Assignment, VLAN gościa, RADIUS, AAA z TACACS+ |
| Pozostałe mechanizmy | DoS Defend, kontrola dostępu IP/Port/MAC, izolacja portu |
| Bezpieczne zarządzanie | HTTPS z SSLv3/TLS 1.2 oraz CLI przez SSHv1/SSHv2 |
| IPv6 i funkcje L3 | |
| Obsługa IPv6 | Dual IPv4/IPv6, IPv6 ACL, IPv6 Interface, statyczny routing IPv6, ND, ICMPv6, TCPv6/UDPv6 |
| Aplikacje IPv6 | DHCPv6 Client, Ping6, Tracert6, Telnet v6, IPv6 SNMP, IPv6 SSH, IPv6 SSL, HTTP/HTTPS, IPv6 TFTP |
| Interfejsy IPv4/IPv6 | 16 |
| Routing statyczny | Do 48 tras statycznych |
| ARP | Statyczny ARP, 316 wpisów ARP, Proxy ARP, Gratuitous ARP |
| DHCP | Serwer DHCP, DHCP Relay, DHCP L2 Relay |
| Zarządzanie i diagnostyka | |
| Interfejs webowy | GUI przez przeglądarkę |
| CLI | Port konsolowy, Telnet |
| SNMP | SNMPv1/v2c/v3, Trap/Inform |
| RMON | Grupy 1, 2, 3, 9 |
| Pozostałe funkcje | SDM Template, DHCP/BOOTP Client, LLDP/LLDP-MED, DHCP AutoInstall, Dual Image, Dual Configuration, monitoring procesora, diagnostyka kabli, EEE, odzyskiwanie hasła, SNTP, dziennik systemowy |
| Warunki pracy i zawartość zestawu | |
| Temperatura pracy | 0–45°C |
| Temperatura przechowywania | -40–70°C |
| Wilgotność pracy | 10–90% RH, bez kondensacji |
| Wilgotność przechowywania | 5–90% RH, bez kondensacji |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | Przełącznik TL-SG3428, kabel zasilający, instrukcja szybkiej instalacji, elementy montażowe, gumowe podstawki |
Rozpoznane dane techniczne z nazwy produktu
| Typ produktu | Switch zarządzalny |
| Rodzina produktu | TP-LINK TL-SG3428; przełącznik z funkcjami L2, L2+ i L3 |
| Kategoria kabla | Nie dotyczy produktu |
| Typ ekranowania | Nie dotyczy produktu |
| Materiał powłoki | Nie podano |
| Materiał przewodnika | Nie dotyczy produktu |
| Długość | Nie dotyczy produktu |
| Typ złącza | 24 × RJ45 10/100/1000 Mb/s, 4 × Gigabit SFP; porty konsolowe RJ45 i Micro-USB |
| Wysokość rack | Nie podano w jednostkach U; wysokość urządzenia wynosi 44 mm |
| Szerokość | 440 mm |
| Głębokość | 180 mm |
| Kolor | Nie podano |
| Seria | TL-SG3428 |
| Dodatkowe parametry | Bezwentylatorowa konstrukcja, montaż Rack, wydajność przełączania 56 Gb/s, statyczny routing, VLAN, QoS, ACL, obsługa Omada SDN, brak PoE |
Interpretacja danych technicznych
Oznaczenie TL-SG3428 wskazuje na zarządzalny przełącznik sieciowy z 24 portami miedzianymi Gigabit Ethernet i 4 slotami SFP. Urządzenie jest przeznaczone do pracy wewnątrz budynków i może zostać zamontowane w szafie Rack. Dzięki obsłudze VLAN, ACL, QoS, agregacji łączy oraz routingu statycznego może pełnić funkcję centralnego elementu rozbudowanej sieci przewodowej.
Bezwentylatorowa konstrukcja oznacza brak wentylatora w obudowie. Model nie zapewnia zasilania PoE, dlatego podłączone urządzenia wymagające zasilania przez Ethernet muszą korzystać z osobnego źródła zasilania.
Informacja o producencie
TP-LINK – producent modelu TL-SG3428. Produkt należy do kategorii zarządzalnych urządzeń sieciowych i obsługuje funkcje platformy Omada SDN zgodnie z przedstawioną specyfikacją.
FAQ
Czy TP-LINK TL-SG3428 obsługuje PoE?
Nie. Ten model nie obsługuje zasilania Power over Ethernet.
Ile portów ma switch TL-SG3428?
Urządzenie ma 24 porty RJ45 10/100/1000 Mb/s oraz 4 gigabitowe sloty SFP. Dodatkowo wyposażono je w port konsolowy RJ45 i port konsolowy Micro-USB.
Czy switch obsługuje VLAN?
Tak. Dostępne są między innymi VLAN 802.1Q, MAC VLAN, Protocol VLAN, GVRP, QinQ oraz Voice VLAN. Maksymalna liczba grup VLAN wynosi 4K.
Czy urządzenie ma funkcję routingu?
Tak. TL-SG3428 obsługuje statyczny routing IPv4 i IPv6, do 48 tras statycznych, 16 interfejsów IPv4/IPv6 oraz funkcje ARP i DHCP Relay.
W jaki sposób można zarządzać przełącznikiem?
Konfiguracja jest dostępna przez GUI w przeglądarce, CLI przez port konsolowy i Telnet, a także przez SNMPv1/v2c/v3, RMON oraz platformę Omada SDN.
Czy switch można zamontować w szafie Rack?
Tak. Obudowa urządzenia jest przystosowana do montażu w szafie Rack, a w zestawie znajdują się elementy montażowe.
Czy urządzenie pracuje z wentylatorem?
Nie. Model TL-SG3428 ma konstrukcję bezwentylatorową.
Cena dostawy dotyczy tego produktu (w wybranym wariancie - jeśli dotyczy). Może się ona zmienić po dodaniu innych produktów do koszyka.
Jeśli dodałeś/-aś recenzję, a nie pojawiłą się na liście, być może oczekuje na moderację.
Wystaw opinię o produkcie
Wyświetlane są wszystkie opinie (pozytywne i negatywne). Nie weryfikujemy, czy pochodzą one od klientów, którzy kupili dany produkt.


 Zaloguj przez Google

